Безопасность карточного бизнеса : бизнес-энциклопедия.
Необходимые действия.
Действия, которые должны быть выполнены, основываются на числе ежегодно хранимых, обрабатываемых и передаваемых учетных данных VISА. В табл. 2.2 приведен перечень действий, обязательных для выполнения в зависимости от числа транзакций.
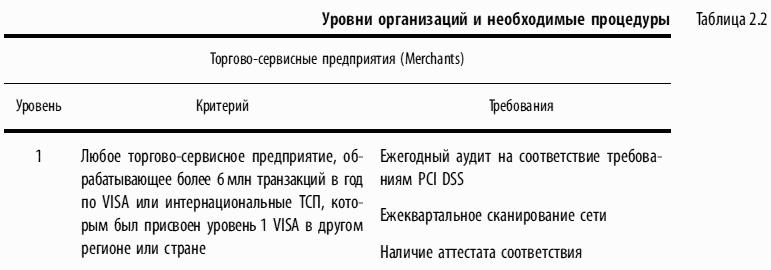
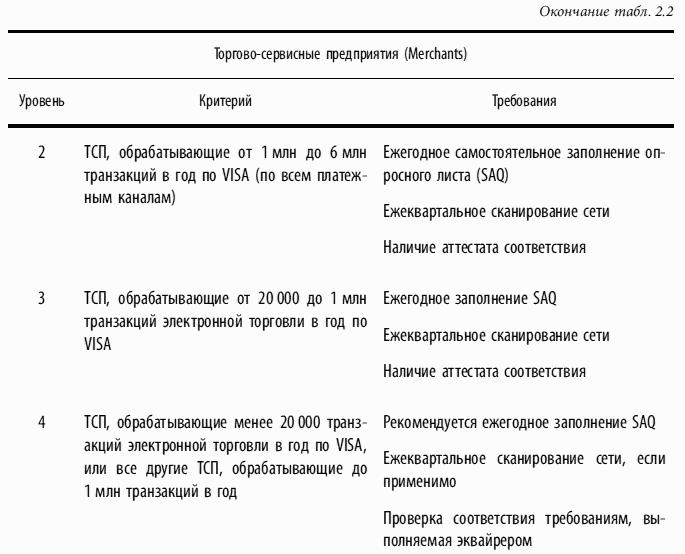
Ответственность за определение уровня своих торгово-сервисных предприятий, основываясь на числе и типе обрабатываемых транзакций, возлагается на банки-эквайреры, которые должны уведомить VISА о новых подключенных ТСП уровня 1 и 2 ежегодно. Определение уровня ТСП основывается на общем объеме транзакций, проведенных в стране или через одного эквайрера в течение года. Объемы транзакций от независимых сущностей ТСП (например, действующих по франшизе или лицензии) могут быть исключены из учитываемого объема в случае, если они не управляются рассматриваемым ТСП.
Дополнительно эквайреры должны предоставить VISА отчеты о соответствии по своим ТСП уровней 1, 2 и 3 как минимум дважды в год. VISА оставляет за собой право запросить у эквайрера отправку документации о проверке соответствия по конкретному ТСП.
Дата 30 сентября 2009 г. была определена VISА Inс. как крайний срок хранения запрещенных конфиденциальных данных для ТСП уровня 1 и 2. После этой даты платежная система имеет право потребовать от эквайреров подтверждения того, что ТСП уровня 1 и 2 не хранят конфиденциальные данные (такие как данные магнитной полосы, треки, СVV2 или данные РIN) после авторизации транзакции, что является нарушением правил VISА. В отношении эквайреров, не предоставивших МПС до указанной выше даты (30 сентября 2009 г.) форму аттестата соответствия (Аttеstаtiоn оf Соmрliаnсе Fоrm), подтверждающую, что все ТСП уровней 1 и 2 не хранят запрещенных конфиденциальных данных, VISА Inс. имеет право применить соответствующие меры по контролю рисков, вплоть до наложения штрафов. При этом оговаривается, что эта дата (30 сентября 2009 г.) не превалирует над более ранними сроками хранения конфиденциальных данных, определенными в конкретных регионах и соответствующими принудительными программами, установленными ранее (табл. 2.3).

Крайний срок проведения аудита соответствия стандарту РСI DSS для ТСП уровня 1 — 30 сентября 2010 г. К этой дате VISА Inс. требовала от эквайреров предоставить форму аттестата соответствия (Аttеstаtiоn оf Соmрliаnсе Fоrm) по каждому ТСП уровня 1, показывающую, что каждое ТСП прошло успешный аудит соответствия РСI DSS. В отношении эквайреров, не предоставивших платежной системе форму аттестата соответствия, подтверждающую, что каждое ТСП уровня 1 прошло проверку соответствия РСI DSS, после этой даты VISА имеет право применить соответствующие меры по контролю рисков, вплоть до наложения штрафов. При этом указанная дата (30 сентября 2010 г.) не превалирует над более ранними сроками хранения конфиденциальных данных, определенными в конкретных регионах и соответствующими принудительными программами, уже введенными в действие.
Сервис-провайдеры второго уровня не включаются в список РСI DSS Соmрliаnt Sеrviсе Рrоvidеrs, доступный на сайте VISА. Для включения в данный список сервис-провайдер второго уровня должен пройти процедуры проверки соответствия для первого уровня.
Начиная с 1 февраля 2009 г. VISА требует от сервис-провайдеров уровня 1 отправки Аttеstаtiоn оf Соmрliаnсе Fоrm (аттестат соответствия) и раздела «Ехесutivе Summаrу» (результаты проведенного аудита) отчета о соответствии (Rероrt оn Соmрliаnсе, RОС). Сервис-провайдеры уровня 2 отправляют заполненный самоопросник (Sеlf-Аssеssmеnt Quеstiоnnаirе, SАQ) версии D. VISА не рассматривает содержимое самоопросника, так как за точность заполнения самоопросника SАQ отвечают эмитенты и эквайреры.