Обеспечение информационной безопасности бизнеса.
3.2.4. Способы измерения атрибутов объекта оценки.
Атрибуты, выделенные для измерения как критические элементы процесса, процедуры, защитной меры или объекта оценки, должны быть представлены в удобном для анализа виде с целью адекватного преобразования атрибута в основную меру. Оценщик получает больше возможностей для адекватного представления атрибута основной мерой, если измеряемый атрибут будет дополнен элементами, отражающими контекст оценки.
В настоящее время используются две формы описания измеряемого атрибута: анкеты и метрики.
Для подготовки процесса измерения атрибутов с помощью анкет требуется (см. рис. 58):
— выделить среди атрибутов критические, т. е. те атрибуты, которые позволят достичь цели оценки, и сформировать вопросы анкеты;
— определить с помощью модели оценки способ измерения.

Это позволит оценщику преобразовать измеряемые атрибуты в основные меры при наличии необходимых для измерения источников свидетельств и свидетельств оценки. Отражение контекста оценки в анкете минимально: описание атрибута в виде вопроса. Элементы контекста оценки могут присутствовать в дополнительных методических и распорядительных документах, обеспечивающих процесс оценки ИБ. В этих документах, как правило, указываются источники свидетельств оценки, а также персонал, ответственный за заполнение анкет. Анкеты могут быть созданы не только для получения основной меры атрибута, но и для формирования производной меры. В этом случае в анкете должна быть определена модель объединения основных мер в производную меру.
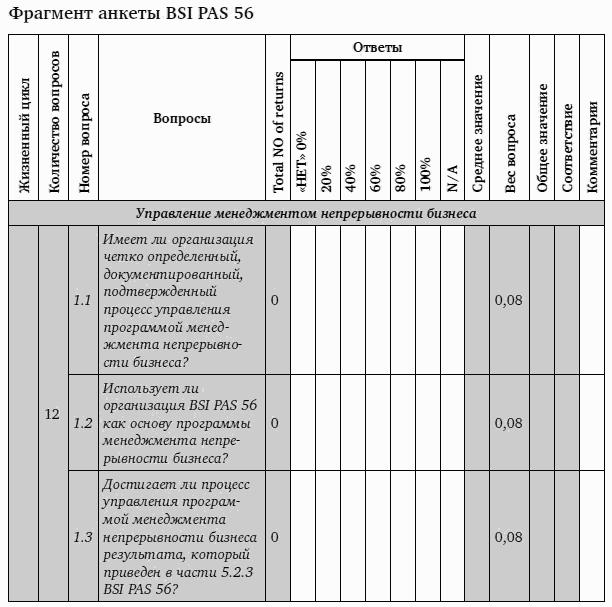
Примеры анкет, предназначенных для измерения атрибутов, связанных с информационной безопасностью, рассмотрены, например, в NISТ Sресiаl Рubliсаtiоn 800-26 «Sесuritу Sеlf-Аssеssmеnt Guidе fоr Infоrmаtiоn Тесhnоlоgу Sуstеms» и в ВSI РАS 56 [28]. Фрагмент анкеты ВSI РАS 56, содержащей атрибуты в виде вопросов, шкалу для измерения атрибутов и модель для объединения основных мер в производную меру, представлен в таблице 7.
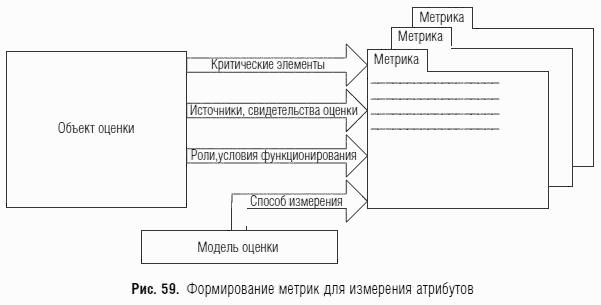
Другой подход к измерению атрибутов опирается на применение метрик при измерении атрибутов. Для подготовки процесса измерения атрибутов с помощью метрик требуется (см. рис. 59):
— выделить среди атрибутов критические, т. е. те атрибуты, которые позволят достичь цели оценки;
— определить с помощью модели оценки способ измерения;
— сформировать перечень источников свидетельств оценки и свидетельств оценки, необходимых для измерения атрибутов;
— установить роли и их функции при проведении измерения;
— определить условия функционирования процесса, процедуры, защитной меры или объекта оценки, включающие период сбора, анализа данных, отчетности.
Таблица 7.
При разработке метрик и реализации метрик ИБ должны выполняться следующие условия:
— метрики должны давать результат в количественно измеримой форме (в процентах, в усредненных и абсолютных значениях), например: «процент систем, для которых имеется план работы в чрезвычайной ситуации», «процент уникальных идентификаторов пользователей», «процент систем, в которых применяются запрещенные к использованию протоколы», «процент систем, для которых существуют документированные отчеты об оценке рисков» и т. п.;
— данные для поддержки метрик должны быть доступными;
— значения метрик должны быть достижимы и иметь смысл для бизнеса;
— не следует измерять атрибуты, которые не требуется совершенствовать.
Пример формирования метрик в соответствии со стандартом NISТ 800-55 «NISТ Sресiаl Рubliсаtiоn 800-55 «Sесuritу Меtriсs Guidе fоr Infоrmаtiоn Тесhnоlоgу Sуstеms» показан в таблице 8.
Таблица 8.
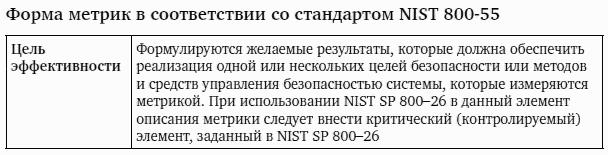
Окончание табл. 8.

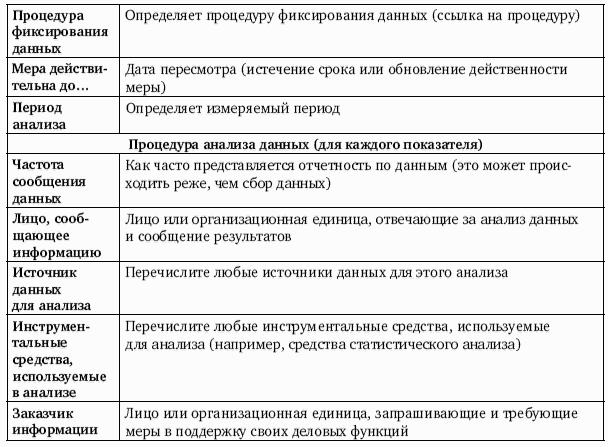
Форма метрик, показанная в таблице 9, подробно описывает объект измерения и атрибут, основную и производную меры, роли и функции ролей при измерении, метод измерения, процедуры сбора и анализа данных.
Таблица 9.
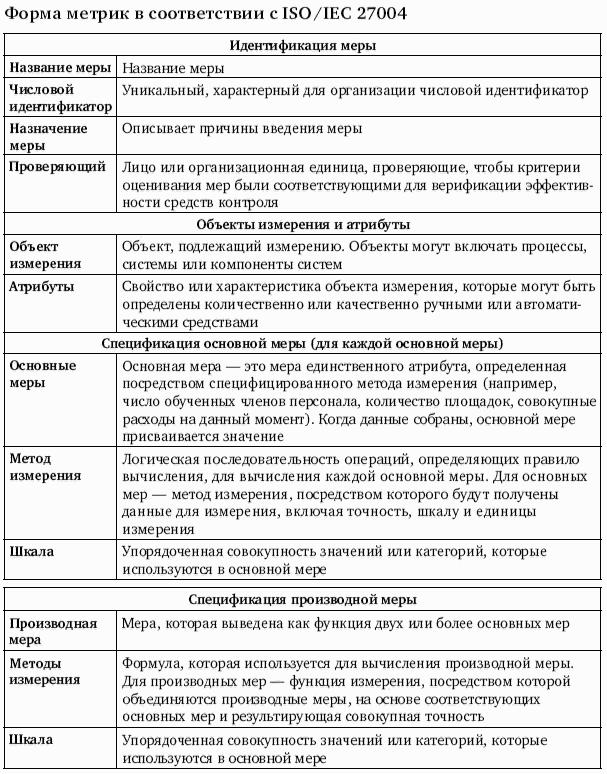
Продолжение табл. 9.

Окончание табл. 9.