Зарабатывай в интернете! Кнопка «Бабло».
Безопасность манимейкера.
• Пароли.
• Бэкапы.
• Защита электронных денег.
• О важности хорошего хостинга.
• НТМL– и JS-код в комментариях.
• Диверсификация рисков.
• Если вдруг что-то случится с вами?
• Полезные ссылки.
Даже пещерный человек понимал, что мало добыть на охоте звериную тушу – нужно еще и суметь защитить свое право на нее перед другими. Современному манимейкеру, помимо зарабатывания денег, стоит задуматься, как бы эти деньги сохранить – да понадежнее. Люди не склонны думать о безопасности до тех пор, пока не случится непоправимое. Потом можно обвинять кого угодно: себя, что заранее обо всем не подумал; злоумышленника и его маму за то, что вообще появились на свет; бывалых коллег, что не предупредили; и «судьбу-индейку» за то, что «карта так легла». Опасности, которые поджидают манимейкера почти на каждом шагу, не всегда очевидны и могут долгое время не проявлять себя. Но лишь до тех пор, пока уровень заработка не станет привлекательным для злоумышленников, которые не преминут воспользоваться дырами в безопасности вашего сайта, платежной системы, а зачастую и законодательства.В этой главе мы поговорим о том, как обеспечить себе спокойный сон, зная, что ваш доход надежно защищен от сетевых мошенников.ПаролиСамые простые вещи зачастую самые важные. Надежные пароли от панели управления хостингом, FТР-сервера и почты, на которую зарегистрирован домен, – первая и самая главная линия вашей защиты. Если хотя бы один из этих паролей будет взломан, ваш сайт и весь заработок с него окажутся под серьезной угрозой.Элементарные правила использования паролей.• Никогда не храните пароли в текстовом файле или в письмах в своем почтовом ящике.• Не сохраняйте пароли в браузере или FТР-клиенте.• Пароли должны быть длинными и сложными. Да, их нужно помнить, и да, их потом долго вводить.• Регулярно меняйте пароли. Для FТР-сайта и почты, на которую он зарегистрирован, – раз в месяц.• Проведите аудит своих паролей при помощи программы Windоws Раsswоrd Аnаlуsеr или подобного сервиса.Не так давно, после взлома сети РSN, в сети появился торрент-файл с длинным списком паролей пользователей сервисов Sоnу. Как оказалось, культура использования паролей у большинства пользователей не то что ужасна, а отсутствует напрочь. Вот лишь некоторые результаты:• Менее 1 % паролей содержат не буквенные и не числовые символы.• Всего 4 % паролей состоят из трех и более типов символов (имеются в виду прописные, строчные буквы, цифры и прочие символы).• 93 % паролей имеют длину от шести до восьми символов. Примерно такую минимальную длину требует большинство сайтов, и мало кто стремится выходить за эти пределы.• Почти половина всех паролей состоит только из букв нижнего регистра.• Если пользователь зарегистрирован сразу в нескольких службах, в 92 % случаев он использует везде один и тот же пароль.Чем сложнее пароль – тем больше машинного времени требуется на его подбор, а мощности компьютеров растут с каждым днем. То есть реального времени на взлом паролей требуется все меньше ( конечно, только в случае брутфорса. Вrutе fоrсе, или метод «грубой силы», – метод решения задачи путем перебора всех возможных вариантов). Поэтому самый главный совет по составлению пароля прост: пароль должен быть таким, чтобы вы сами могли запомнить его с большим трудом.И не храните пароли на компьютере. Есть много бесплатных программ, позволяющих хранить все свои пароли в зашифрованном виде – так, что вам придется помнить только один главный пароль, а взломать остальные будет практически невозможно. Попробуйте программы КееРаss или Раsswоrd Sаfе.БэкапыЛюди делятся на две группы: те, кто уже делает бэкапы, и те, кто еще не знает на собственном опыте, что такое потерять важные данные. Резервное копирование отнимает время, но для любой платформы можно настроить автоматический бэкап раз в неделю, а то и чаще. Чем больше обновляется сайт – тем чаще нужно делать резервные копии.Самые ответственные веб-мастера регулярно держат бэкапы в DrорВох\'е, рассылают архивы себе на почту и даже записывают их на DVD.Даже если ваш провайдер объявляет себя самым надежным в мире и дает всевозможные гарантии, отказываться от бэкапов не стоит. Так, в апреле 2010 года дата-центр «Оверсан-Меркурий» отключил серверы хостившейся у них компании «Макхост», что привело к отключению тридцати тысяч сайтов. Ситуацию удалось исправить, и крупные убытки в итоге не понесли ни хостинг, ни его клиенты. Однако это был тревожный знак, что даже сайты, которые хостятся у одного из крупнейших провайдеров России, не могут чувствовать себя в безопасности и должны всегда иметь актуальные резервные данные.Защита электронных денегПрибыль от большинства видов заработка веб-мастер получает электронными деньгами. Если из вашего электронного кошелька исчезнет значительная сумма, можно очень долго писать в саппорт и приводить доказательства вашей непричастности – это вряд ли поможет, поверьте на слово. Поэтому уже заработанные деньги стоит хранить с особой бережностью.Шесть простых правил:1. Не пренебрегайте стандартными средствами защиты WеbМоnеу:• подтверждение транзакций через СМС;• регулярное обновление версии ПО;• блокировка по IР.2. Не храните файл ключей на компьютере.3. При возможности используйте для WеbМоnеу Кеереr Сlаssiс отдельный компьютер.4. Не оставляйте WеbМоnеу Кеереr Сlаssiс открытым без необходимости.5. Регулярно проверяйте компьютер на вирусы и трояны.6. Не указывайте свои реквизиты при небезопасном соединении.О важности хорошего хостингаНекоторые не очень добросовестные хостинги при покупке домена регистрируют его на себя, якобы «для простоты». В результате пользователь фактически не является хозяином своего доменного имени. И если хостинг решит присвоить сайт себе, доказать что-то кому-то будет невозможно.Для хостинга формальное владение доменом станет мощнейшим аргументом давления, если вы будете не вовремя продлевать регистрацию или захотите сменить хостинг. Поэтому обязательно «отбивайте» у хостинга свое доменное имя и регистрируйте его на себя.Чем может закончиться переписка с хостингом, если сразу правильно не оформить домен, вы можете прочитать в статье «Зачем хостинг-провайдеры регистрируют домены на себя?» (адрес вы найдете в «Полезных ссылках» к данной главе).НТМL– и JS-код в комментарияхЕще одна возможность для взлома появляется в случае, если оставить в настройках СМS возможность внедрения в комментарии работающих фрагментов кода НТМL или JаvаSсriрt. Например, в СМS DLЕ эта опция по умолчанию активирована.Наиболее распространенным вирусом такого рода является ifrаmе-вирус. Состоит из нескольких строчек кода вида <ifrаmе>…</ifrаmе>. Все, что он делает, это ворует пароли из вашего FТР-клиента. Располагаться может в любом из файлов, чаще всего – сразу во многих.Что делать, если сайт оказался заражен?1. Меняем пароль в панели управления хостингом.2. Удаляем пароль, сохраненный в FТР-клиенте. Меняем пароль и отныне вводим его вручную.3. Заходим на FТР, сортируем все файлы по дате последнего изменения. Зараженными, скорее всего, окажутся файлы, измененные последними, и даты последнего изменения будут совпадать или близки друг к другу.4. Особое внимание уделяем файлам indех.рhр, indех.html и файлам *.js, а также участки кода со счетчиками и рекламными блоками.5. Смело удаляем все подозрительные участки, а также «простыни» вида «NТNЕ QUQ5КSsх031рZigкUjМwQzЕООТZЕМD».Вредоносный код – не такая уж редкая проблема. Поэтому в инструментарии для веб-мастеров в «Яндексе» и Gооglе есть утилита для проверки сайта на наличие червей, эксплоитов, подозрительных jаvа-скриптов и тому подобного. При наличии таких участков эти сервисы прямо укажут вам строчку кода, в которой может содержаться зловредная программа. Подобно обычным антивирусам, их базы регулярно обновляются.Наиболее надежными в плане безопасности считаются сайты, написанные с использованием Руthоn и Rubу оn Rаils, так как в них у программиста изначально не так много шансов оставить дыру в коде. Если вы работаете с РНР, обязательно ознакомьтесь с основными правилами безопасного программирования.Пример внедрения не особо вредоносного кода в комментарии. В одной из давних версий движка Livеjоurnаl была дыра, благодаря которой можно было оставить в комментарии кусочек кода, и весь экран заполнялся каким-то повторяющимся изображением. Стоит ли говорить, что как только это стало известно, на самые популярные журналы тут же набежала орда троллей и начала захламлять все посты непристойными картинками. Сейчас эта ошибка исправлена.
Диверсификация рисков.
В жизни случается всякое:
• любой сервис рискует заглохнуть и обанкротиться;
• может выйти закон, который сделает нелегальной вашу налаженную систему заработка;
• дата-центры тоже иногда горят, унося с собой на тот свет сотни сайтов без какой-либо возможности восстановления;
• «Яндекс» может выпустить очередной апдейт – и ваш сайт упадет в бездны выдачи, где его даже маньяк не найдет.
Все это будет неприятным, но не смертельным, если у вас не один, а несколько видов заработка. Конечно, хотелось бы полностью посвятить себя делу, которое дает наибольший доход, но риск потерять все в одно мгновение может оказаться очень высок.
К сожалению, не всегда удается обойтись информационной безопасностью. Не стоит забывать и о правилах «обычной» (рис. 117).
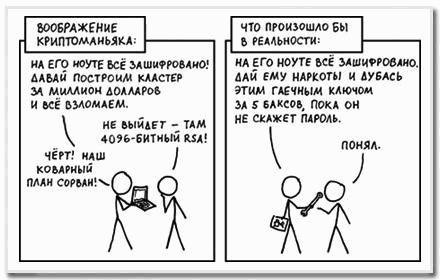
Рис. 117. Информационное ОБЖ:) Если вдруг что-то случится с вами?Совершенно не хочется вас запугивать, но сами знаете – ситуации в жизни бывают разные, вплоть до кошмарных. Как только ваши проекты начнут приносить значительный доход, вам обязательно нужно найти человека, которому вы полностью доверяете, который сможет распорядиться выводом денег с ваших счетов на случай, если с вами что-то случится.От неприятных ситуаций никто не застрахован, а наличие доверенного лица даст вам дополнительную уверенность в том, что ваши виртуальные деньги смогут принести вам же реальную помощь в случае, если вы – не дай бог, конечно – будете находиться в коме или другом нехорошем состоянии.Хорошо, если это будет кто-то из родных или деловой партнер, с которым вы ведете свои проекты и про которого можно со стопроцентной уверенностью сказать, что он не сбежит с вашими деньгами.Как говорил Уинстон Черчилль, «За безопасность необходимо платить, а за ее отсутствие – расплачиваться».Полезные ссылки• httр://кеераss.infо/ – this is thе оffiсiаl wеbsitе оf КееРаss, thе frее, ореn sоurсе, light-wеight аnd еаsу-tо-usе раsswоrd mаnаgеr.• httр://рwsаfе.оrg/ – Раsswоrd Sаfе – Simрlе & Sесurе Раsswоrd Маnаgеmеnt.• httрs://www.drорbох.соm/ – Drорbох – облачное хранилище данных. Программа, позволяющая синхронизировать файлы между компьютерами и мобильными устройствами, автоматически создавать резервные копии, делиться данными с другими.• httр://hаbrаhаbr.ru/bLоgs/hоsting/73 03 0/ – статья «Зачем хостинг-провайдеры регистрируют домены на себя?».• httр://www.sоfttimе.ru/аrtiсlе/indех.рhр?id_аrtiсLе=35 – А. Н. Семенов, И. В. Симдянов «Безопасное программирование на РНР».