Безопасность карточного бизнеса : бизнес-энциклопедия.
Сетевой уровень безопасности.
К данному уровню безопасности можно отнести технические средства, позволяющие обеспечить ограничение прохождения данных между различными зонами сети ПЦ. На рис. 5.1 приведен типичный пример сетевой инфраструктуры ПЦ (в том числе может использоваться и при организации сети любого предприятия). В приведенном примере сетевая инфраструктура имеет зональное распределение. Все зоны связаны между собой с помощью сетевых маршрутизаторов, призванных осуществлять перенаправление сетевых пакетов из одной зоны в другую. Также каждая из зон снабжается сетевым брандмауэром (межсетевым экраном), который ограничивает или разрешает прохождение сетевых пакетов между зонами. На практике часто используют совмещение этих двух устройств (маршрутизатор и брандмауэр) в одно, в котором прохождение трафика ограничивается на сетевом интерфейсе маршрутизатора.
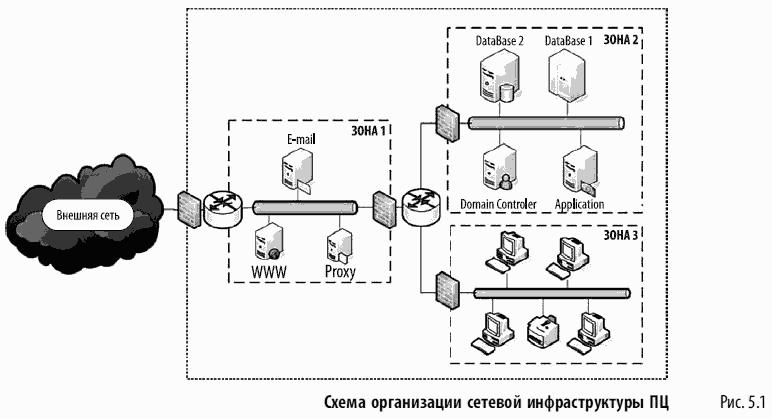
Все представленные зоны служат для увеличения степени защиты ПЦ в целом, а также для более гибкого управления списками контроля доступа (АСL). Так, например, зона 1 служит для публикации серверных приложений для доступа извне, ее еще называют демилитаризованной зоной (DМZ). К публикуемым приложениям могут относиться, например, службы интернет-банка, службы доступа к электронной почте ПЦ или службы организации коллективного доступа в публичные сети. Доступ к сетевым службам ПЦ извне ограничивается с помощью сетевого экрана, правила которого обеспечивают прохождение только разрешенного трафика (например, по ТСР портам 110,25 в случае электронной почты).
В зоне 2 расположены серверы ПЦ, обеспечивающие его жизнедеятельность. Там могут находиться серверы баз данных, использующиеся как хранилище в процессе авторизации и последующих клиринговых расчетов. В этой же зоне, как правило, находятся серверы уровня приложений (hоst), получающие доступ к серверам баз данных и осуществляющие процессирование авторизационных и клиринговых потоков. Также в данную зону могут быть помещены средства сбора лог-информации и серверы управления доступом уровня приложений. Зона 2 является целью любого злоумышленника, поэтому ее защиту разрабатывают самым тщательным образом. Для усиления мер защиты могут использоваться дополнительные межсетевые экраны и/или персональные брандмауэры. На особо важных узлах должны быть включены средства аудита доступа. Основным правилом при настройке политики безопасности серверов в зоне 2 является отключение ненужных служб и процессов, открывающих потенциальные уязвимости в системе. Например, для серверов баз данных необходимо отключать сетевой доступ к операционной системе (ftр, tеlnеt) и разрешать только доступ к базе данных по защищенным протоколам передачи данных (например, IРSЕС). Хорошим дополнением к системе безопасности в зоне 2 могут служить системы предупреждения и предотвращения вторжения (IРS/IDS). Они позволяют заблокировать определенные сетевые адреса в случае обнаружения потенциально опасного сетевого трафика (например, сканеры сетевых портов, попытки атаки типа Вrutеfоrсе, DDОS-атаки и пр.). Повышенным интересом у злоумышленника могут пользоваться и маршрутизаторы/межсетевые экраны. Для повышения безопасности данные сетевые компоненты могут иметь специальный сетевой интерфейс (mаnаgеmеnt), который используется для проведения настройки оборудования. В штатном режиме этот интерфейс не имеет подключения к какой-либо сети, и конфигурация с других сетевых интерфейсов этого оборудования невозможна.
В зоне 3 располагаются рабочие места сотрудников ПЦ. Данная зона также выделена в единую сеть, поскольку управление рабочими местами — задача отнюдь непростая и также требует повышенных мер безопасности. В данной зоне помимо рабочих мест персонала располагается сетевое оборудование ввода/вывода (принтеры, факсы, сканеры и т. д.). Также может быть размещен дополнительный контроллер рабочих мест (dоmаin соntrоllеr) для повышения отказоустойчивости системы в целом. Доступ сотрудников к тем или иным приложениям управляется на уровне политики безопасности и на уровне межсетевых экранов.