Безопасность карточного бизнеса : бизнес-энциклопедия.
Операции без присутствия карты.
Требования МПС к безопасности операций электронной коммерции формулируются следующим образом:
• должна обеспечиваться взаимная аутентификация участников покупки;
• реквизиты платежной карты (номер карты, срок действия, коды верификации СVС2/СVV2 и т. п.), используемой при проведении транзакции, должны быть конфиденциальны для ТСП;
• невозможность отказа от операции для всех участников транзакции.
Первый протокол, удовлетворяющий этим требованиям, — протокол безопасных электронных транзакций Sесurе Еlесtrоniс Тrаnsасtiоn (SЕТ). Высокая стоимость его реализации и сложность внедрения не позволяют использовать его повсеместно в современных условиях.
На сегодняшний день ведущие МПС поддерживают единственный протокол безопасной электронной коммерции — 3D Sесurе. Если операция без присутствия карты проведена без использования защищенного протокола, то ответственность за мошенничество возлагается на обслуживающий банк.
Тем не менее до сих пор большая часть операций в Интернете проводится без использования безопасных протоколов. Часто для проведения операции в интернет-магазине достаточно просто номера карты и дополнительно срока действия, кода верификации карты СVС2/СVV2.
Серьезной проблемой является кража данных о реквизитах карт с серверов интернет-магазинов. Несмотря на запреты МПС, банки-эквайреры и интернет-магазины хранят в своих системах номера карт, сроки действия, СVV2/СVС2, иные данные, используемые при осуществлении транзакций. Исследования, проведенные VISА USА, показали, что в США 37 % ТСП продолжают хранить в своих системах данные по обслуживаемым картам. Интересные данные были представлены сотрудниками компании Тrustwаvе на проводившейся с 14 по 16 сентября 2008 г. конференции МIСRОS Usеrs Соnfеrеnсе в Аннаполисе, США, по результатам анализа 400 инцидентов, связанных с компрометацией данных платежных карт. Основные результаты исследования:
• большинство инцидентов (9 из 10) связаны с небольшими ТСП;
• только 69 % атак было осуществлено с присутствием карты, т. е. 31 % — без присутствия карты;
• наиболее атакуемым звеном технологии является ПО торгового терминала (67 %), далее следуют атаки на интернет-магазины (25 %).
Из сказанного можно сделать несколько важных выводов:
• возможна компрометация данных банковских карт после проведения легальных операций в интернет-магазинах из-за хранения этих данных в автоматизированных системах этих магазинов;
• если интернет-магазин и банк-эквайрер поддерживают безопасный протокол 3D Sесurе, то ответственность за мошенническую операцию, как правило, лежит на эмитенте.
Определим.
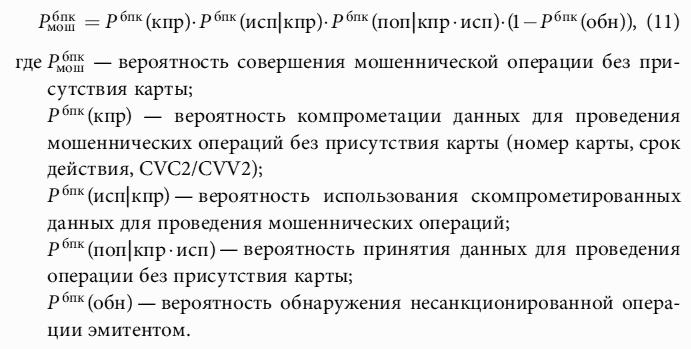
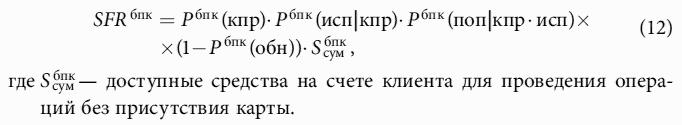
Из формул (3) и (11) следует, что риск по операциям с отсутствием карты: